Confidentialité des outils de trading : le guide crypto
Protégez vos données de trading crypto : sécurisez vos comptes, limitez les droits des clés API et choisissez des outils qui effacent vos données.

Confidentialité des outils de trading : le guide crypto
Activez la 2FA par application sur chaque compte, ne donnez jamais de droit de retrait à une clé API et gardez l’analyse séparée de l’exécution. Passez par une connexion chiffrée, idéalement un VPN privé, plutôt que par un Wi‑Fi public. Enfin, n’envoyez à un outil que le strict nécessaire et exigez la suppression de ce que vous lui confiez.
En bref:
- Testez toute nouvelle intégration sur un compte de démonstration, limitez son accès aux adresses autorisées et surveillez les sessions actives.
- Avant de choisir un outil, demandez une politique datée sur la suppression, la liste des sous-traitants et les droits d’accès, puis vérifiez l’effacement directement.
- Le prix ne suffit pas : comparez la durée de conservation, les services de suivi tiers et les conditions de suppression du compte.
- En cas d’incident, révoquez immédiatement les clés API, changez vos mots de passe depuis un appareil sain et consultez les journaux de connexion.
Table des matières
- Quelles failles opérationnelles exposent vraiment les traders crypto ?
- Quels piliers techniques protègent réellement vos comptes et vos outils ?
- Quelle checklist suivre avant, pendant et après une session de trading ?
- Quelles garanties demander à un éditeur d’outil : normes et conformité ?
- Pourquoi adopter une posture Zero Trust avec vos outils ?
- Comment les données personnelles sont-elles gérées puis supprimées dans un outil de trading ?
- Comment auditer et faire certifier la confidentialité d’un outil de trading ?
- Les outils gratuits protègent-ils moins bien votre confidentialité que les outils payants ?
- La confidentialité ralentit-elle un outil ou le rend-elle moins fiable ?
- Quels protocoles de sécurité un outil d’analyse de trading doit-il respecter ?
- Notre avis : la confidentialité se vérifie, elle ne se croit pas
- Comment vérifier rapidement la confidentialité d’un outil, y compris le nôtre ?
- Questions fréquentes
- Sources
Quelles failles opérationnelles exposent vraiment les traders crypto ?
Les attaques qui coûtent le plus cher ne visent pas les protocoles, mais vos habitudes. Voici les vecteurs que nous voyons revenir le plus souvent :
- Phishing et clones de site : un faux support ou un domaine presque identique récupère vos identifiants ou votre phrase de récupération. L’AMF met en garde contre les sites frauduleux de trading et rappelle de vérifier l’agrément avant tout dépôt.
- Malwares, extensions et keyloggers : une extension de navigateur douteuse lit vos sessions, un enregistreur de frappe capte vos mots de passe.
- Wi‑Fi public : un réseau ouvert permet d’intercepter ou de détourner une session non protégée.
- Corrélation IP et on‑chain : votre adresse IP, rapprochée de vos transactions, peut relier une identité à un portefeuille.
- Clés API trop permissives : une clé volée disposant d’un droit de retrait suffit à vider un compte.
Aucun de ces points ne demande une attaque sophistiquée. Un trader pressé qui clique sur un lien de support, installe un utilitaire gratuit et trade depuis un café cumule déjà trois failles avant même d’ouvrir sa première position.
Quels piliers techniques protègent réellement vos comptes et vos outils ?
Voici les protections à mettre en place, dans l’ordre où nous les appliquerions :
- 2FA par application, pas par SMS. Un code généré localement échappe au détournement de numéro de téléphone, que le SMS ne permet pas d’empêcher.
- Chiffrement TLS vérifié. Le cadenas dans le navigateur ne suffit pas toujours : pour une application, vérifiez que les échanges passent bien par TLS et, quand l’éditeur l’indique, qu’il épingle ses certificats.
- Durcissement des appareils. Mises à jour du système, permissions minimales pour chaque application, et machine virtuelle ou bac à sable pour tout logiciel que vous ne maîtrisez pas.
- Moindre privilège sur les clés API. Accorder un droit de retrait à une clé expose au vidage du compte, alors qu’une automatisation n’a jamais besoin de ce droit : lecture seule pour l’analyse, trading sans retrait pour l’exécution.
- Liste blanche d’adresses IP et suivi des sessions. Avec le whitelisting, une clé volée devient inutilisable hors des plages autorisées. Les experts constatent pourtant que cette protection reste souvent négligée.
Conseil de pro : testez chaque nouvelle clé API sur un compte de démonstration ou avec un solde minimal avant de la brancher à votre compte principal.
Un guide du CyberInstitut rappelle d’ailleurs que les plateformes d’analyse élargissent la surface d’attaque : les bons outils combinent 2FA, alertes de connexion, gestion claire des appareils et contrôles sur les clés API.
Quelle checklist suivre avant, pendant et après une session de trading ?
Une routine courte, répétée chaque jour, vaut mieux qu’un audit annuel. Pour l’approfondir, notre liste de contrôle trading couvre aussi la partie stratégie.
Avant la session
- Vérifiez l’URL et le certificat avant de saisir un identifiant, et ne téléchargez un logiciel que depuis la source officielle, comme le rappellent les conseils de sécurité de TradingView.
- Ouvrez vos sessions sensibles sur un terminal dédié ou dans une machine virtuelle.
- Contrôlez la liste des appareils connectés à vos comptes.
Pendant la session
- Restez hors du Wi‑Fi public : préférez un tunnel VPN de confiance ou une connexion mobile.
- Gardez les alertes de connexion actives pour repérer toute ouverture de session inhabituelle.
- Testez toute nouvelle intégration avec un compte de démonstration et des droits restreints.
Après la session
- Déconnectez-vous des outils et fermez la machine virtuelle.
- Supprimez les captures d’écran dont vous n’avez plus besoin ; notre liste pratique sur les captures d’écran de trading détaille comment réduire ces traces.
Procédure d’urgence : révoquez immédiatement les clés API, changez les mots de passe depuis un appareil sain, puis consultez les journaux de connexion pour savoir ce qui a été touché.
Conseil de pro : imprimez cette procédure d’urgence ou gardez-la hors ligne : au moment d’un incident, vous n’aurez pas envie de la chercher dans le compte que vous venez de perdre.
Quelles garanties demander à un éditeur d’outil : normes et conformité ?
L’instruction DOC-2019-24 de l’AMF fixe un référentiel de cybersécurité pour les prestataires sur actifs numériques : analyse de risques DICT, analyse d’impact (AIPD), chiffrement, durcissement et conservation des traces. Elle vise ces prestataires, mais elle donne une bonne grille de lecture pour juger n’importe quel éditeur. Côté données, la CNIL recommande de minimiser strictement les données personnelles dans les invites d’IA générative. Côté techniques, l’OWASP, le RGS et les guides de l’ANSSI servent de repères.
Avant de choisir un outil, demandez :
- sa politique de suppression des données, écrite et datée ;
- ses mesures sur la 2FA, le whitelisting et les droits des clés API ;
- la liste de ses sous-traitants et ce qu’ils voient de vos données.
Pour le cadre légal du trading automatisé, notre article sur la régulation du trading automatisé détaille les vérifications à faire.
Pourquoi adopter une posture Zero Trust avec vos outils ?
Les autorités préconisent de ne jamais tenir une session, un appareil ou une autorisation pour sûrs par défaut, et rappellent que la cybersécurité est une responsabilité partagée : la vigilance de l’utilisateur complète les protections de l’éditeur. Nous en tirons une exigence simple : la suppression des captures après analyse doit être une décision de conception, pas une promesse commerciale vague. Demandez la preuve, examinez les journaux accessibles et lisez la page des risques de l’éditeur, comme la nôtre.
Comment les données personnelles sont-elles gérées puis supprimées dans un outil de trading ?
Le cycle de vie d’une donnée se lit en quatre temps : collecte, usage, conservation, suppression. Un outil sérieux sait dire pour chacun ce qu’il stocke, où, pendant combien de temps et qui y accède.

Pour la collecte, la CNIL conseille de cartographier les catégories de données personnelles et de décider lesquelles anonymiser, pseudonymiser ou exclure. Un outil d’analyse de graphiques n’a pas besoin de votre identité civile ni de vos soldes : si le formulaire en réclame trop, c’est un signal. La même autorité suggère des filtres et des alertes dans l’interface pour éviter qu’on y glisse des données sensibles.
Pour la suppression, deux questions tranchent. Est-elle automatique, ou faut-il la demander ? Et couvre-t-elle aussi les copies chez les sous-traitants ? Testez-la vous-même : envoyez une capture sans valeur, demandez l’effacement, puis vérifiez que l’historique et l’export ne la contiennent plus. Une politique de confidentialité honnête, comme celle d’un grand éditeur de graphiques, détaille l’analytique, les prestataires tiers et le chiffrement des flux. Lisez-la comme un contrat, pas comme une formalité.
Comment auditer et faire certifier la confidentialité d’un outil de trading ?
Vous n’avez pas besoin d’un cabinet d’audit pour juger un outil, mais vous devez savoir lire ce qu’il affiche. Une certification d’organisme tiers, un rapport de test d’intrusion résumé ou une politique de divulgation des failles pèsent plus qu’une page de réassurance.
Côté exigences, le règlement MiCA impose aux acteurs des crypto‑actifs des obligations de transparence, de résilience des systèmes et de prévention des abus de marché. Il ne certifie pas un outil d’analyse, mais il indique le niveau de sérieux attendu d’un acteur du secteur.
Posez trois questions à l’éditeur :
- Qui a audité l’outil, quand, et sur quel périmètre ?
- Les conclusions sont-elles résumées publiquement ?
- Que se passe-t-il quand une faille est signalée : délai de correction, canal de contact, information des utilisateurs ?
Méfiez-vous des logos de conformité sans nom d’auditeur ni date. Pour les données personnelles, la CNIL pousse à intégrer la protection de la vie privée dès la conception, ce qui se vérifie dans les choix de l’outil, pas dans son slogan.
Les outils gratuits protègent-ils moins bien votre confidentialité que les outils payants ?
Pas mécaniquement, mais le modèle économique éclaire les incitations. Un service entièrement gratuit doit bien financer son infrastructure : par la publicité, la revente d’analytique ou la conversion vers une offre payante. Tout cela suppose de collecter et de conserver davantage. Un abonnement, lui, finance le service par l’utilisateur, ce qui rend la collecte superflue.
Concrètement, comparez trois points quel que soit le prix : la durée de conservation de vos données, la présence de tiers d’analytique ou de publicité, et la possibilité de supprimer votre compte sans condition. Un outil gratuit qui supprime vos captures après analyse vaut mieux qu’un outil payant qui les garde indéfiniment. L’inverse se vérifie aussi.
Le piège classique reste l’utilitaire gratuit téléchargé hors des canaux officiels : il cumule le risque de malware et celui de collecte opaque. Les conseils de sécurité de TradingView rappellent justement de ne télécharger que depuis les sources officielles. Pour juger, lisez la politique de confidentialité avant d’ouvrir un compte, pas après.
La confidentialité ralentit-elle un outil ou le rend-elle moins fiable ?
C’est l’objection fréquente : plus de protection, plus de friction. Dans les faits, l’arbitrage est modeste et se joue sur des points précis. Le chiffrement TLS ajoute un délai négligeable à l’échelle d’une analyse. La 2FA ajoute quelques secondes à la connexion, pas à l’exécution. Une liste blanche d’IP peut gêner si votre adresse change souvent, un VPN stable règle alors le problème.
À l’inverse, la minimisation des données améliore souvent la fiabilité : moins de données stockées, moins de surface d’attaque, moins de fuites possibles. Un outil qui efface les captures après traitement n’a ni base à protéger ni historique à exfiltrer sur ce volet. Les contrôles de permissions sur les clés API protègent aussi contre vos propres erreurs, comme une automatisation mal paramétrée qui enverrait des ordres non voulus.
Le vrai compromis concerne le confort : sessions plus courtes, reconnexions plus fréquentes, alertes à examiner. Nous le jugeons acceptable pour un capital que vous cherchez à préserver, et il se règle par une routine, pas par une baisse de protection.
Quels protocoles de sécurité un outil d’analyse de trading doit-il respecter ?
Un outil d’analyse touche rarement vos fonds, mais il manipule vos graphiques, vos stratégies et parfois des clés API. Voici les protocoles de base à retrouver dans sa documentation :
- Transport : TLS sur tous les échanges, sans exception, et certificat valide.
- Authentification : 2FA par application proposée, sessions révocables, alertes de connexion.
- Clés API : permissions documentées, droit de retrait refusé, adresses IP à autoriser fournies par l’éditeur.
- Développement : pratiques inspirées de l’OWASP pour les applications web, et référentiel RGS ou guides de l’ANSSI pour l’hygiène générale du système d’information.
- Journalisation : traces conservées et exploitables en cas d’incident, comme l’exige l’instruction DOC-2019-24 pour les prestataires qui y sont soumis.
- Données : collecte minimale, suppression documentée, sous-traitants listés.
Aucun de ces points n’est exotique. Si un éditeur ne sait pas répondre à l’un d’eux, ne cherchez pas d’excuse à sa place. Pour compléter, notre article sécurité des données trading détaille les réflexes à adopter côté utilisateur.
Notre avis : la confidentialité se vérifie, elle ne se croit pas
Le conseil le plus répété du secteur, « utilisez un outil sûr », est aussi le moins utile. Il déplace la responsabilité vers une étiquette qu’on ne peut pas contrôler. Ce que l’on peut contrôler, c’est un petit nombre de gestes : refuser les droits de retrait, activer la 2FA par application, tester l’effacement avec une donnée sans valeur, exiger une réponse écrite sur la sous-traitance.
Beaucoup de traders investissent dans des outils sophistiqués et négligent ces bases. À notre avis, les bases de sécurité sont prioritaires sur les modules avancés : commencez par les clés API et la séparation analyse/exécution, puis passez aux outils.
— Mathieu
Comment vérifier rapidement la confidentialité d’un outil, y compris le nôtre ?
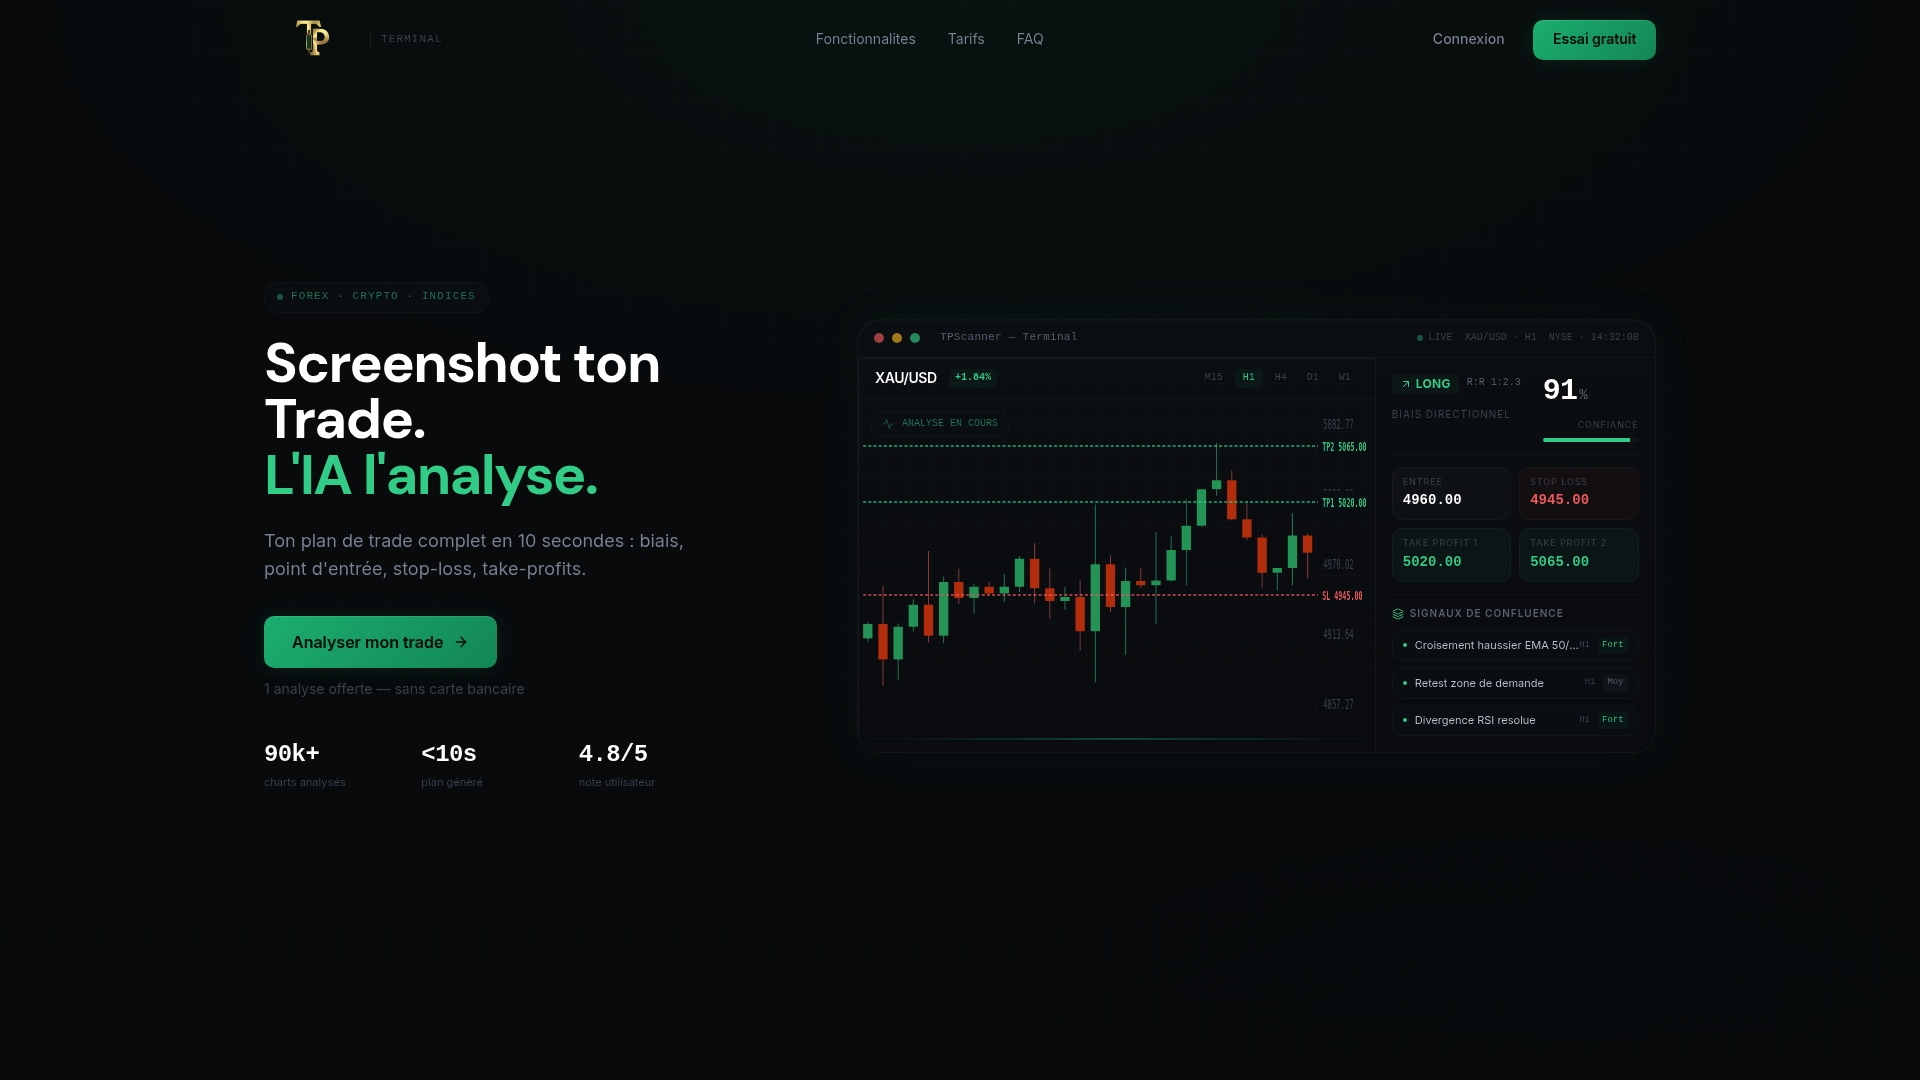
Chez TPScanner, nous transformons vos captures d’écran en plans de trading structurés, et toutes les captures sont supprimées après analyse. Ne nous croyez pas sur parole : testez-nous.
- Profitez de l’analyse offerte en essai gratuit pour envoyer une capture sans valeur et vérifier qu’elle disparaît.
- Parcourez la page produit pour comparer nos formules, de l’Essentiel à 23 € par mois au plan Pro à 119 € par mois.
- Lisez notre avertissement sur les risques avant toute décision de trading.
Commencez par l’essai gratuit sur tpscanner.com et mettez nos garanties à l’épreuve dès aujourd’hui.
Cet article constitue une information générale et ne remplace pas l’avis d’un conseiller financier qualifié. Consultez un professionnel financier qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Questions fréquentes
Quelle est la meilleure application de trading automatique ?
Aucune application n’est la meilleure pour tout le monde : le bon choix dépend de votre stratégie, de votre tolérance au risque et de la confiance que vous accordez à l’éditeur. Avant de comparer les fonctions, vérifiez les droits demandés sur vos clés API et la politique de suppression des données.
Quelle est la règle 3-5-7 en trading ?
Vérifiez votre approche et adaptez-la à votre capital plutôt que de l’appliquer telle quelle.
Pourquoi 90 % des traders perdent-ils de l’argent ?
Nous n’avons pas de source fiable qui confirme ce chiffre populaire, qu’il vaut mieux traiter avec prudence. Les pertes viennent surtout d’une mauvaise gestion du risque, de décisions émotionnelles et d’un manque de méthode. Un outil bien protégé ne corrige aucun de ces défauts.
Est-il possible de trader avec 100 € ?
C’est techniquement possible sur de nombreuses plateformes, mais un petit capital laisse peu de marge face aux frais et aux erreurs. Commencez par un compte de démonstration et des droits restreints, et vérifiez l’agrément de la plateforme auprès de l’AMF avant tout dépôt.
Comment protéger ses données en utilisant un outil d’analyse ?
N’envoyez que ce qui est nécessaire, évitez toute information personnelle dans vos captures et vos requêtes, et choisissez un outil qui supprime vos données après traitement. Donnez-lui des clés API en lecture seule, jamais avec un droit de retrait.